
 4h
Account manager
Quattro ore distribuite lungo tutto il percorso. Configura l'ambiente con te, coinvolge i referenti, legge i risultati dell'assessment e ordina le priorità.
Il software GRC per aziende e professionisti
Kripta semplifica il problema della compliance trasformando obblighi normativi complessi in un percorso chiaro ed automatizzato.
Problema, risolto
Risolvi le tue procedure aziendali legate all'adempimento normativo in una frazione del tempo.
Risolvi i tuoi requisiti di conformità in una frazione del tempo. E libera le tue giornate per l'operatività da cui la tua azienda dipende.
La soluzione
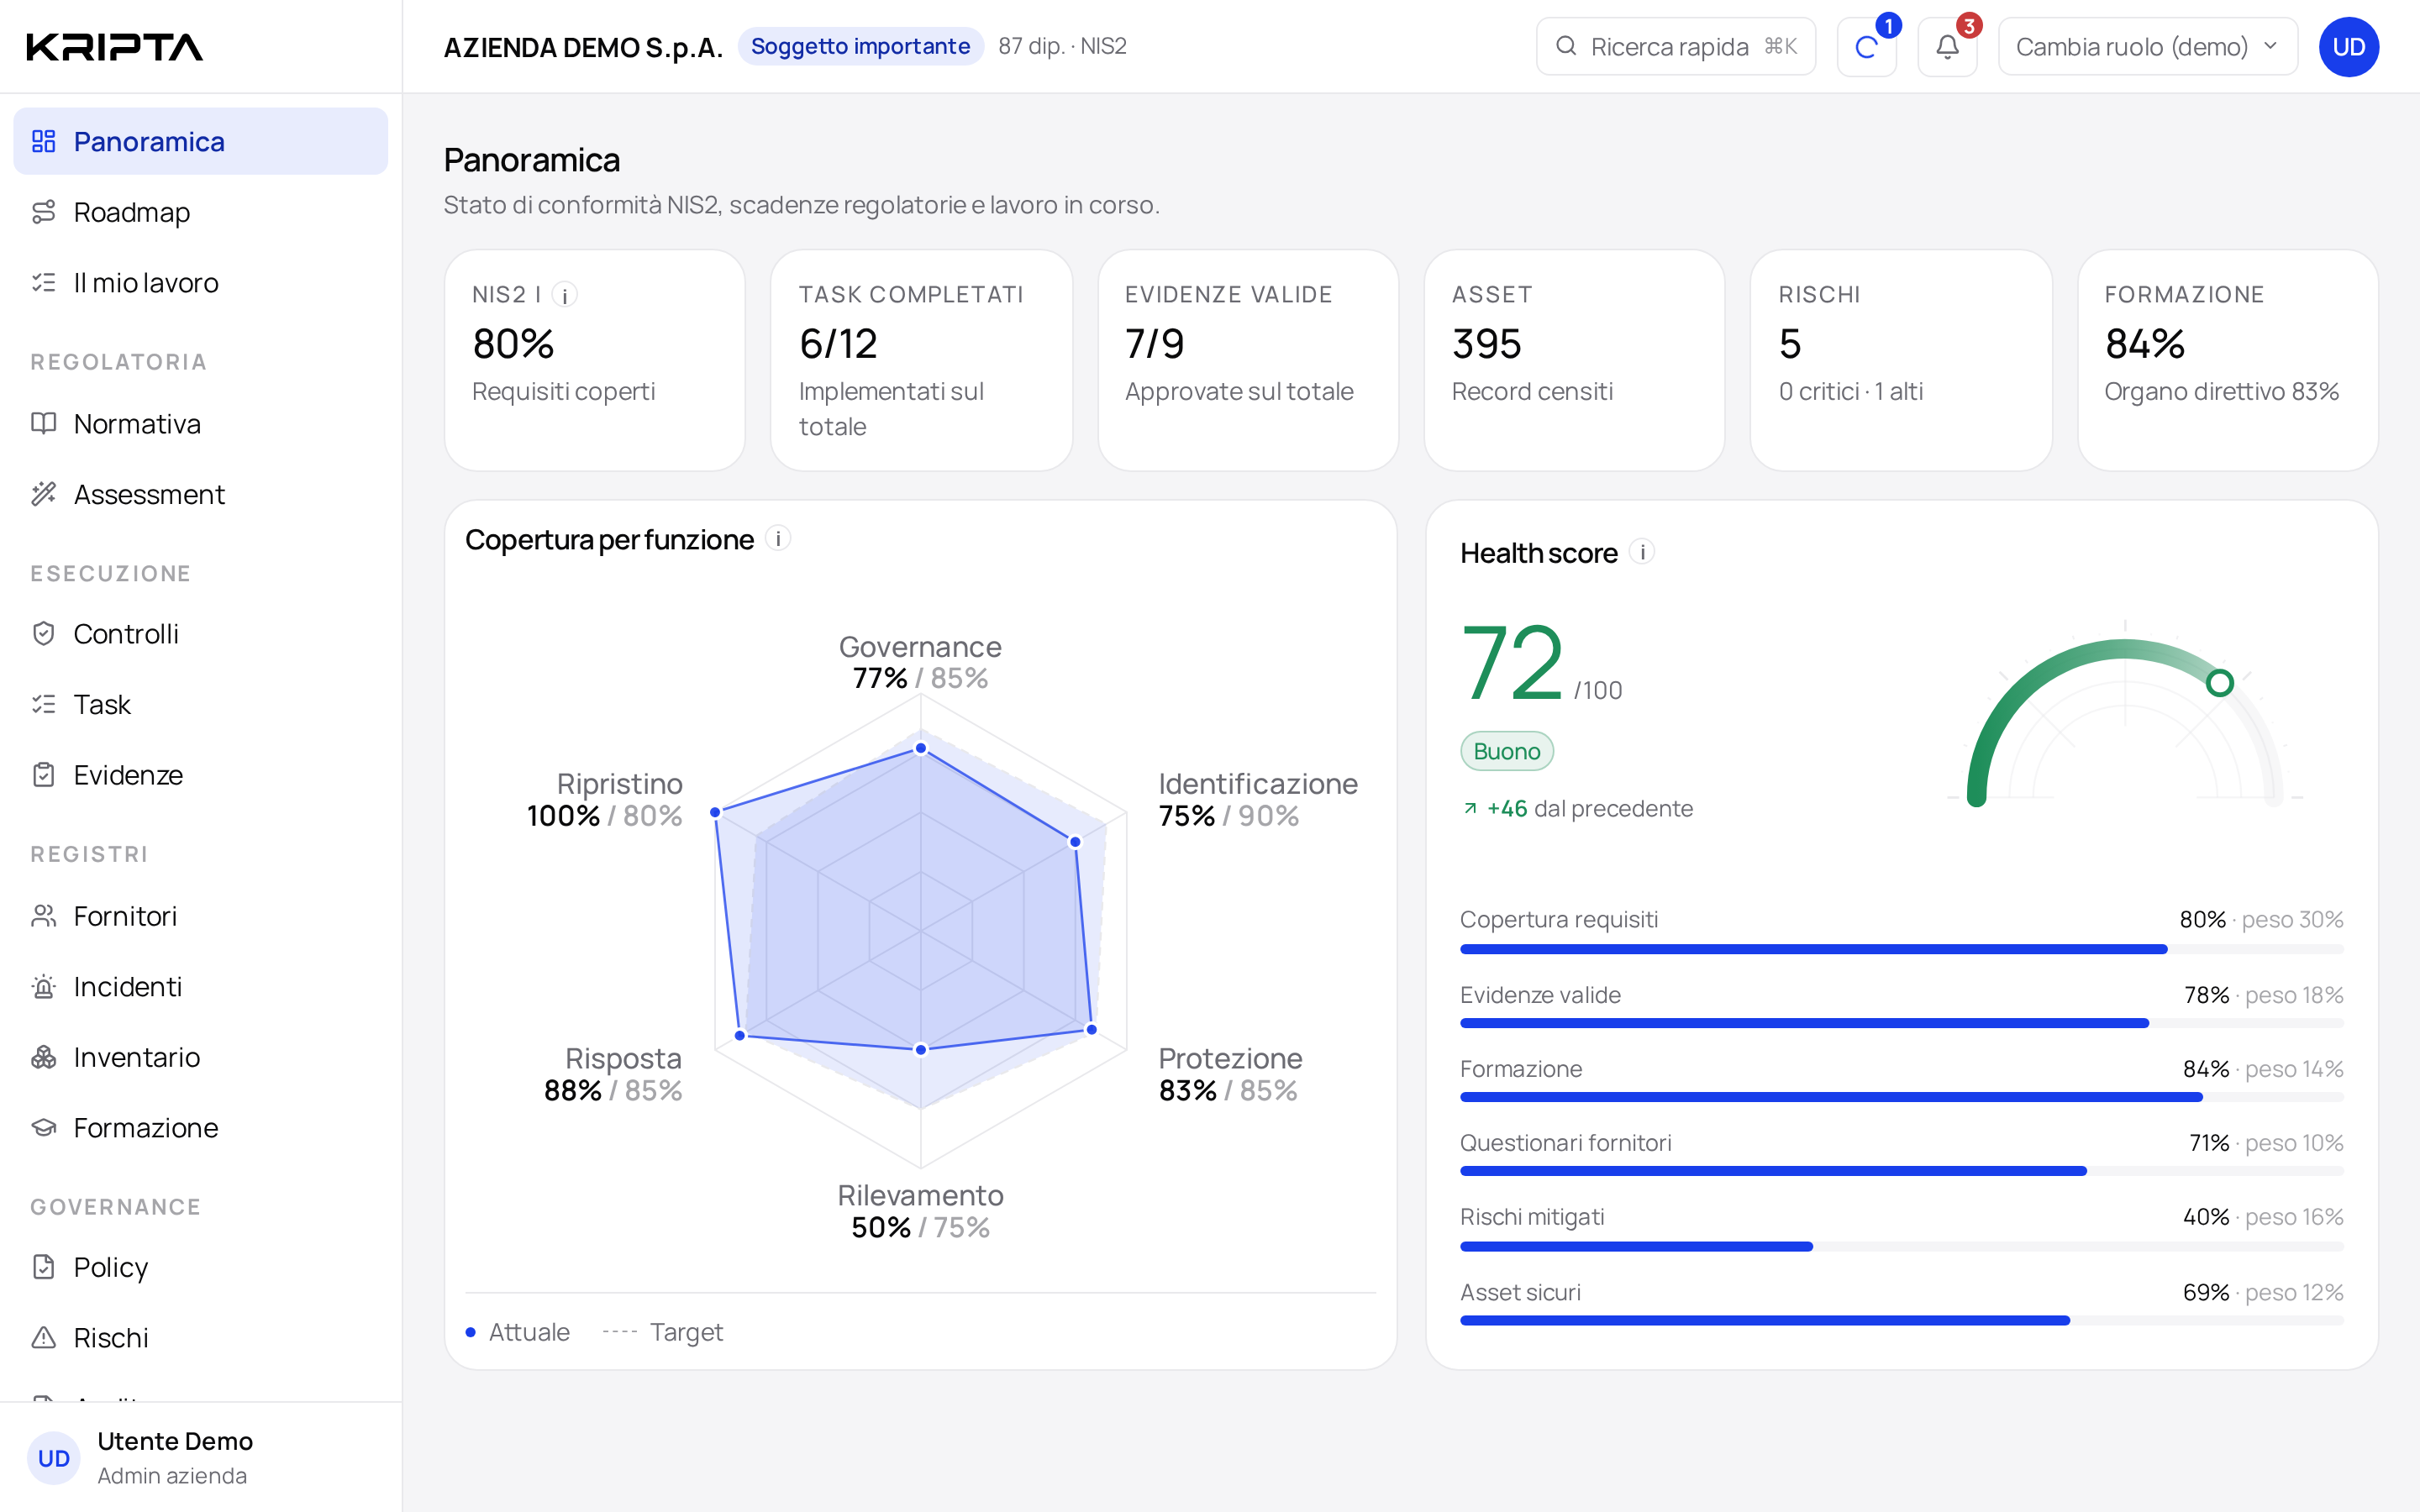
La direzione lo stato di sicurezza, chi esegue le proprie attività, chi verifica le evidenze. Ruoli e permessi si configurano ruolo per ruolo.
Il tuo personale, il tuo legale, commercialista e il tuo fornitore IT lavorano nello stesso ambiente, senza email e documenti sparsi.
Documenti scritti e misure attive vengono valutati e collegati alle evidenze richieste. Controlli automatici e scadenze mantengono il lavoro aggiornato nel tempo, pronto per le richieste dei clienti e per le verifiche ACN.
Framework normativi
NIS2, GDPR, AI Act, DORA e non solo: Kripta copre il perimetro normativo della tua azienda in un'unica piattaforma.
Riguarda le imprese di 18 settori, a cascata i loro fornitori. Sanzioni fino a 10 mln o 2% del fatturato.
Vai alla paginaKripta inquadra la tua azienda e imposta il percorso su misura. Un assessment guidato individua settore, dimensioni e normative che ti riguardano.
Ogni criticità diventa un intervento con responsabile e scadenza. Le priorità sono ordinate per rischio, così sai sempre da dove partire.
Policy, procedure e registri costruiti sulla tua azienda. Ogni documento è collegato ai requisiti della norma e alle evidenze che lo dimostrano.
Controlli automatici ogni 24 ore e requisiti aggiornati. Quando la norma cambia, documenti e attività si aggiornano con lei.
Valutazione per una copertura Cyber Risk dedicata. Il lavoro svolto e le evidenze raccolte diventano la base per una polizza su misura, con il partner assicurativo.
Cinque step che scorrono uno sotto l'altro: dall'analisi iniziale alla copertura Cyber Risk.
Inizia il tuo percorsoAssistenza inclusa
Il servizio include due figure: un account manager ed un legale o commercialista, con 4 ore distribuite lungo tutto il lavoro per affiancare il tuo team.
Sono erogate le seguenti ore per la configurazione della piattaforma, consulenza per l'adempimento normativo e creazione delle prove documentali.
4hQuattro ore distribuite lungo tutto il percorso. Configura l'ambiente con te, coinvolge i referenti, legge i risultati dell'assessment e ordina le priorità.
 4h
Affianca la lettura degli adempimenti e rivede policy ed evidenze: cosa manca, cosa va corretto, quali documenti sostengono il lavoro. A fine percorso rilascia la certificazione.
Kripta, nel suo insieme
Amministrazione, dipendenti e collaboratori esterni lavorano in un unico ambiente. È la gestione multi utente e multi azienda a rendere la compliance davvero semplice.
Il tuo legale o commercialista, il fornitore IT, il formatore e l'assicuratore operano congiuntamente all'interno di Kripta, per te: ognuno con il proprio ruolo, ognuno con i propri permessi.
Ogni attività lascia un'evidenza datata e revisionata. La conformità diventa uno stato mantenuto nel tempo, non un faldone.
Partner tecnico
Realizza gli interventi
Consulente aziendale
Creazione e revisione documentale
Al centro
La tua azienda
Figura coinvolta
Formazione e aggiornamento
Partner assicurativo
Polizza Cyber Risk
Policy, procedure e registri sono generati sui tuoi dati e aggiornati all'ultima determinazione ACN. Quando la norma cambia, cambiano con lei.
Legale, tecnico e formazione lavorano nello stesso ambiente, sulla stessa lista di azioni, con un account manager che tiene le fila.
Permessi per ruolo e per azienda: il partner accede alle aziende che segue, il dipendente alle proprie attività, la direzione allo stato complessivo.
Per aziende e professionisti
Inserisci email e partita IVA per ricevere subito tutti i dettagli su come Kripta può supportare la tua azienda nel percorso di compliance.
FAQ
Tutto quello che devi sapere su Kripta e sulla compliance NIS2.
Hai altre domande? ContattaciLa NIS2 si applica ai soggetti essenziali e importanti di 18 settori: tra questi energia, trasporti, sanità, banche, infrastrutture digitali, pubblica amministrazione, acqua, rifiuti, manifattura, alimentare e servizi postali. In Italia il D.Lgs. 138/2024 fissa i criteri: di regola rientrano le medie e grandi imprese (dai 50 dipendenti o oltre 10 milioni di euro di fatturato e di bilancio), ma alcuni soggetti, come i fornitori di servizi DNS, di comunicazione elettronica o fiduciari, sono inclusi a prescindere dalle dimensioni.
Kripta parte dai dati della tua azienda e determina automaticamente se sei nel perimetro, in quale categoria e con quali obblighi.
Scopri perimetro e obblighi NIS2La NIS2 non ha un'unica scadenza, ma un ciclo. Ogni anno, dal 1° gennaio al 28 febbraio, i soggetti interessati si registrano o aggiornano i propri dati sulla piattaforma dell'Agenzia per la Cybersicurezza Nazionale (ACN). Dalla comunicazione di inclusione nel perimetro decorrono 9 mesi per attivare la notifica degli incidenti e 18 mesi per adottare le misure di sicurezza di base.
Kripta costruisce il calendario delle scadenze sulla tua azienda e ti avvisa con largo anticipo, così ogni adempimento arriva pronto e documentato.
Le sanzioni arrivano fino a 10 milioni di euro o al 2% del fatturato mondiale annuo per i soggetti essenziali, e fino a 7 milioni di euro o all'1,4% per i soggetti importanti, applicando l'importo più alto. A queste si aggiungono diffide, ispezioni e, nei casi più gravi, misure che incidono direttamente sui vertici aziendali.
Il rischio più concreto, però, è commerciale: sempre più clienti e capofila di filiera chiedono evidenze di conformità prima di firmare o rinnovare un contratto.
Sì. Il D.Lgs. 138/2024 attribuisce agli organi di amministrazione e direttivi il compito di approvare le misure di gestione del rischio, di sovrintenderne l'attuazione e di rispondere delle violazioni. Sono inoltre tenuti a seguire una formazione in materia di sicurezza informatica e a promuoverla tra i dipendenti.
Con Kripta la direzione ha in ogni momento una vista chiara sullo stato di sicurezza: cosa è stato fatto, da chi, con quali evidenze e cosa manca. È la base per decidere e, se serve, per dimostrare di aver vigilato.
Molto probabilmente sì. La NIS2 obbliga i soggetti in perimetro a governare la sicurezza della propria catena di fornitura: per questo i fornitori ricevono questionari, clausole contrattuali e richieste di evidenze anche se non sono direttamente soggetti alla norma. Restano poi validi gli obblighi di sicurezza del GDPR e, per le società, il dovere di istituire adeguati assetti organizzativi previsto dall'art. 2086 del Codice civile.
Kripta ti permette di rispondere a queste richieste con documenti e prove già pronti, trasformando la conformità in un vantaggio competitivo.
Approfondisci gli adeguati assettiPer gli incidenti significativi il D.Lgs. 138/2024 prevede tre passaggi verso il CSIRT Italia: una pre-notifica entro 24 ore dalla conoscenza dell'incidente, una notifica entro 72 ore con una prima valutazione di gravità e impatto, e una relazione finale entro un mese.
Sono tempi stretti, che si rispettano solo se ruoli, procedure e informazioni sono definiti prima. In Kripta il piano di gestione degli incidenti, i referenti e i dati sui sistemi sono già nello stesso ambiente, pronti quando servono.
I tempi dipendono dalla maturità di partenza, dalle dimensioni dell'azienda e dal numero di sedi e sistemi coinvolti. In media, con Kripta e il supporto dei partner dedicati, il percorso completo richiede tra i 3 e i 6 mesi.
L'analisi iniziale restituisce una stima precisa e un piano di interventi ordinato per priorità, con responsabile e scadenza per ciascuna attività.
Guarda come funziona il percorsoNo, li mette nelle condizioni di lavorare meglio. Il tuo fornitore IT, il legale o commercialista, il formatore e l'assicuratore operano nello stesso ambiente, sulla stessa lista di azioni, ognuno con il proprio ruolo e i propri permessi. Niente più email, versioni di documenti e fogli di calcolo sparsi.
Se non hai già queste figure, il servizio include 4 ore di account manager e 4 ore di legale o commercialista per guidarti lungo tutto il percorso.
Scopri come collaborano i partnerSì. Kripta è multi utente e multi azienda: da un unico accesso il professionista segue tutti i clienti che gli sono assegnati, ciascuno con il proprio percorso, i propri documenti e le proprie evidenze, separati e protetti.
Per studi legali, commercialisti, system integrator e broker significa standardizzare il metodo di lavoro sulla NIS2 e sulle altre normative, ridurre le ore spese in attività ripetitive e offrire ai clienti un servizio continuativo, non un intervento una tantum.
Sì. Kripta è una piattaforma GRC multi-framework: oltre alla NIS2 supporta GDPR, ISO 27001, ISO 27017, DORA, AI Act, adeguati assetti e Modello 231. Molti requisiti si sovrappongono, come la gestione degli accessi, il backup o la formazione del personale.
Kripta collega ogni controllo a tutti i framework in cui è richiesto: lo implementi e lo documenti una volta sola, e la stessa evidenza vale ovunque serve.
Vedi tutte le normative supportateSì. L'ultimo passo del percorso è la valutazione per una copertura Cyber Risk dedicata. Gli assicuratori valutano il rischio sulla base delle misure di sicurezza effettivamente adottate: un'azienda che può dimostrarle con evidenze ordinate e aggiornate si presenta in una posizione migliore.
In Kripta l'assicuratore partner lavora sugli stessi dati del percorso di conformità, senza questionari da compilare da zero.
Kripta è una piattaforma italiana con data residency in Italia/EU, conforme GDPR by design e gestita da NovaFlow S.r.l., azienda certificata ISO 9001, ISO 27001 e ISO 27017.
Tutti i dati rimangono nel territorio europeo, con crittografia end-to-end, backup giornalieri e controlli di accesso granulari. Nessun dato viene trasferito fuori dall'UE.
Blog
Risorse pratiche su NIS2, GDPR, ISO 27001 e i nuovi framework: gli stessi temi che Kripta affronta ogni giorno, spiegati senza tecnicismi.
Soggetti essenziali e importanti, soglie dimensionali e calendario di adeguamento: la mappa aggiornata per capire se la tua azienda è obbligata e da dove partire.
Tra GDPR by design e certificazioni ISO 9001, 27001 e 27017, dove risiedono i dati non è un dettaglio: è il presupposto della compliance. Ecco cosa controllare.
Non solo NIS2: DORA per il settore finanziario e AI Act per i sistemi di intelligenza artificiale ampliano il perimetro. Una piattaforma GRC multi-framework evita di ripartire da zero.